
Detect. Analyze. Secure.
Platform penetration testing berbasis AI: penemuan aset dari domain terverifikasi, peta attack surface yang bisa dijelajahi, triage berbantuan AI, dan peringatan dini, dengan otorisasi ditegakkan sebelum setiap pengujian.
Lihat setiap aset. Uji hanya yang Anda berwenang.
Penemuan aset dari domain terverifikasi, peta permukaan serangan yang bisa dijelajahi, dan triage berbantuan AI, dengan otorisasi ditegakkan sebelum setiap pemeriksaan.
Postur keamanan Anda dalam satu layar.
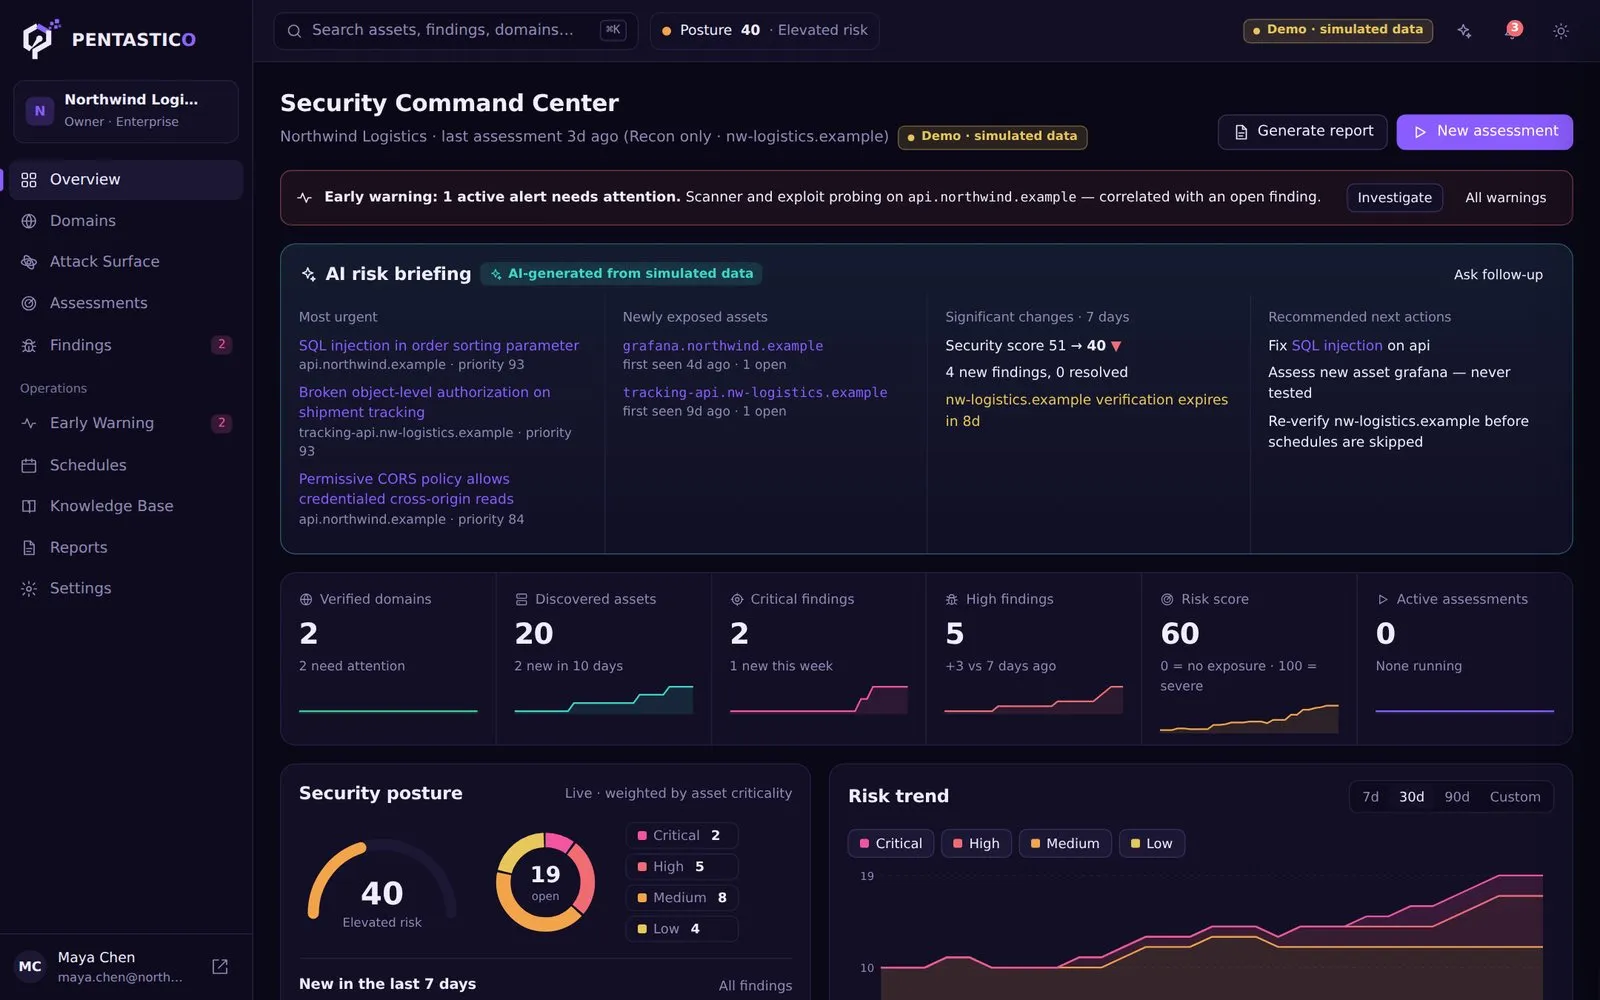
Ringkasan menyeluruh begitu Anda masuk: apa yang paling mendesak, aset baru yang terekspos, dan perubahan signifikan sepekan terakhir.
- AI risk briefing: temuan paling mendesak & langkah berikutnya
- Skor postur keamanan 0–100, dibobot menurut kritikalitas aset
- Jumlah temuan per severity dan tren risiko harian
- Peringatan dini langsung tampil di atas dashboard
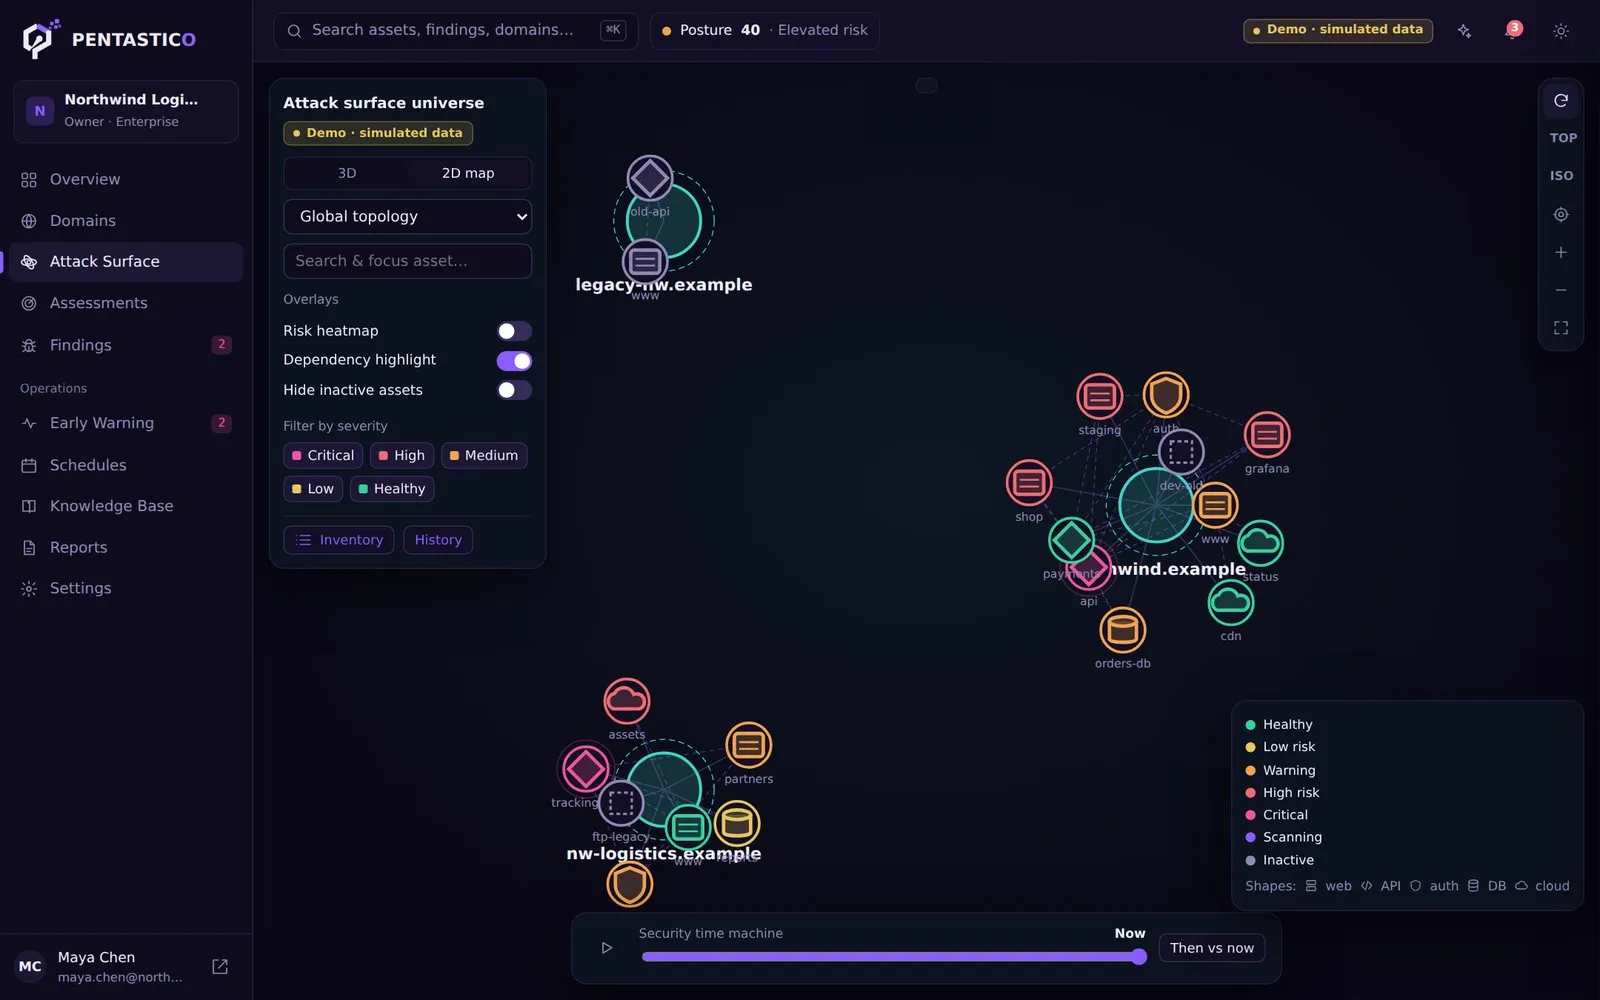
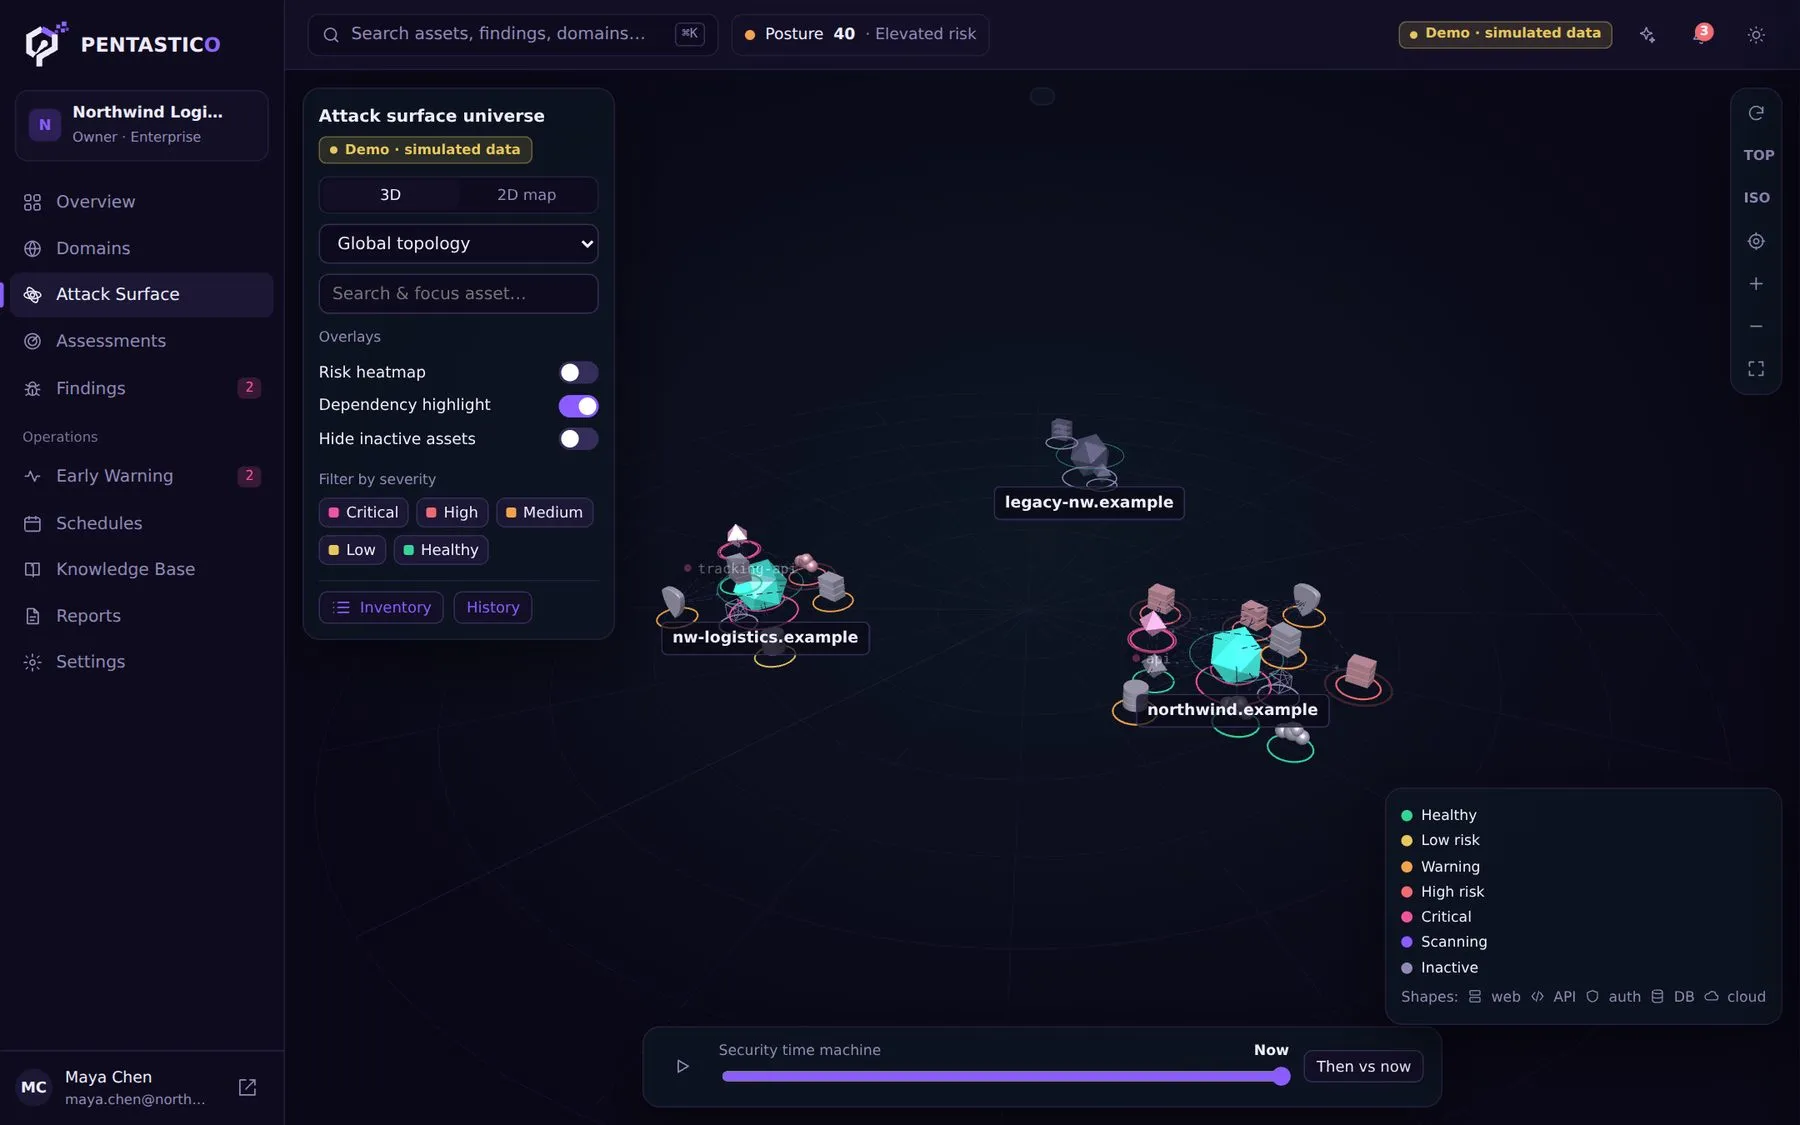
Lihat setiap aset yang Anda miliki.
Peta interaktif seluruh permukaan serangan dari domain terverifikasi, lengkap dengan status risiko setiap aset.
- Topologi aset per domain dalam tampilan 3D maupun 2D
- Overlay heatmap risiko dan peta dependensi antar-aset
- Filter berdasarkan severity, jenis aset, dan aset nonaktif
- Security time machine untuk melihat kondisi di masa lalu
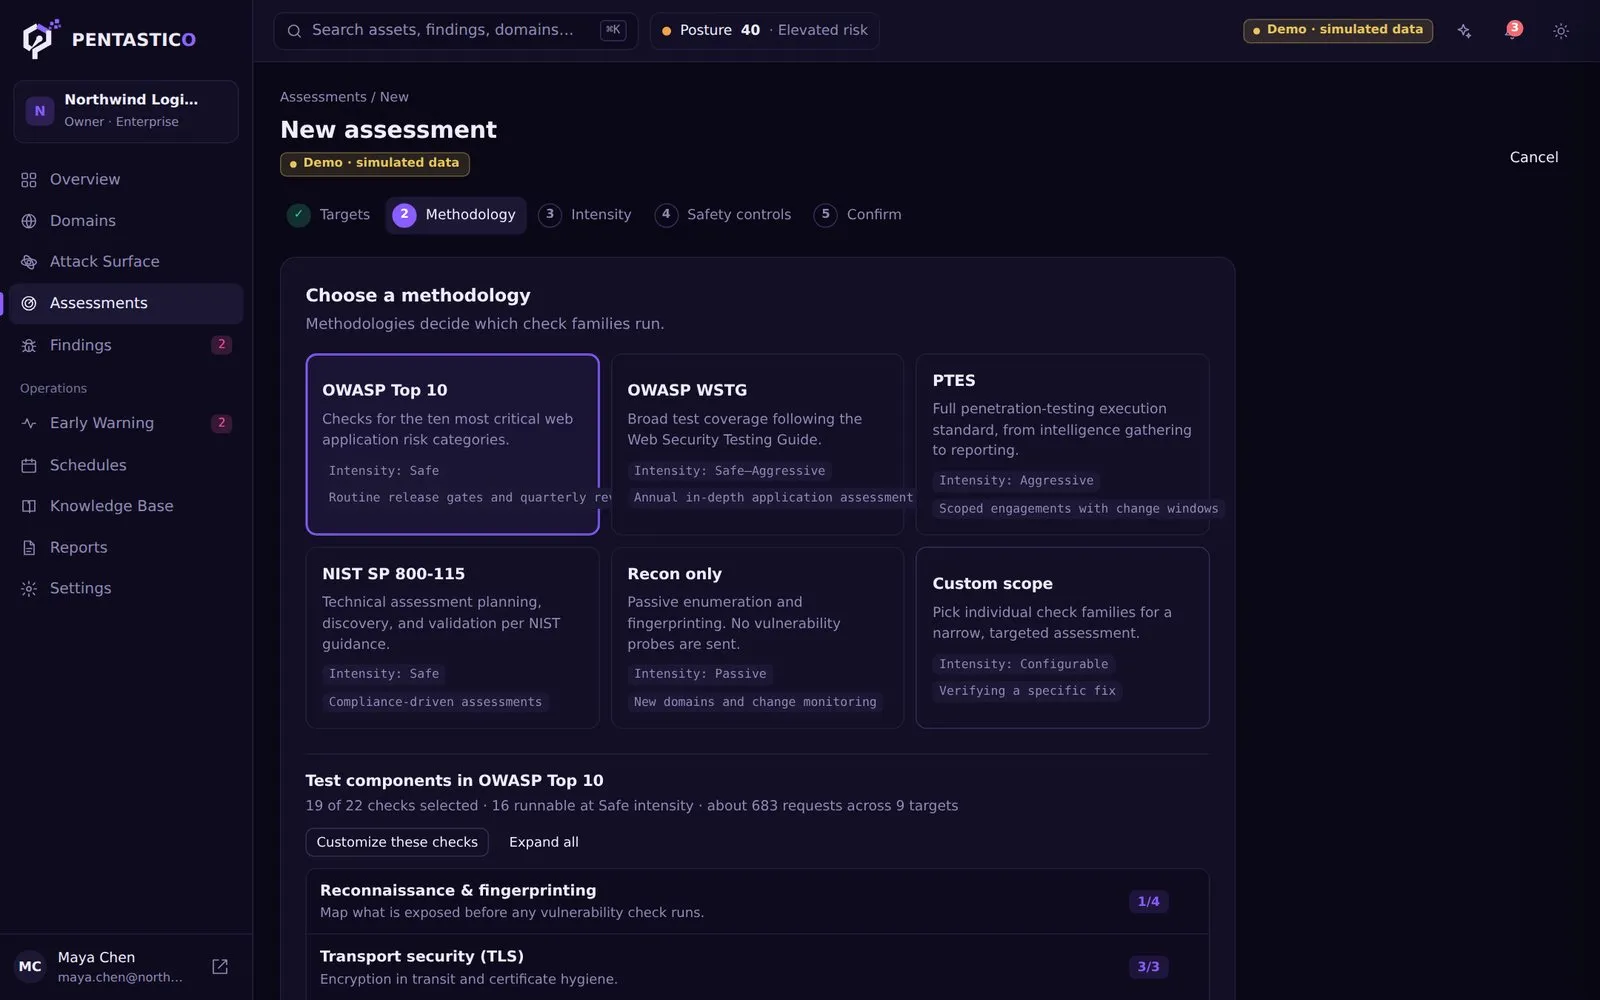
Metodologi standar industri, intensitas yang Anda tentukan.
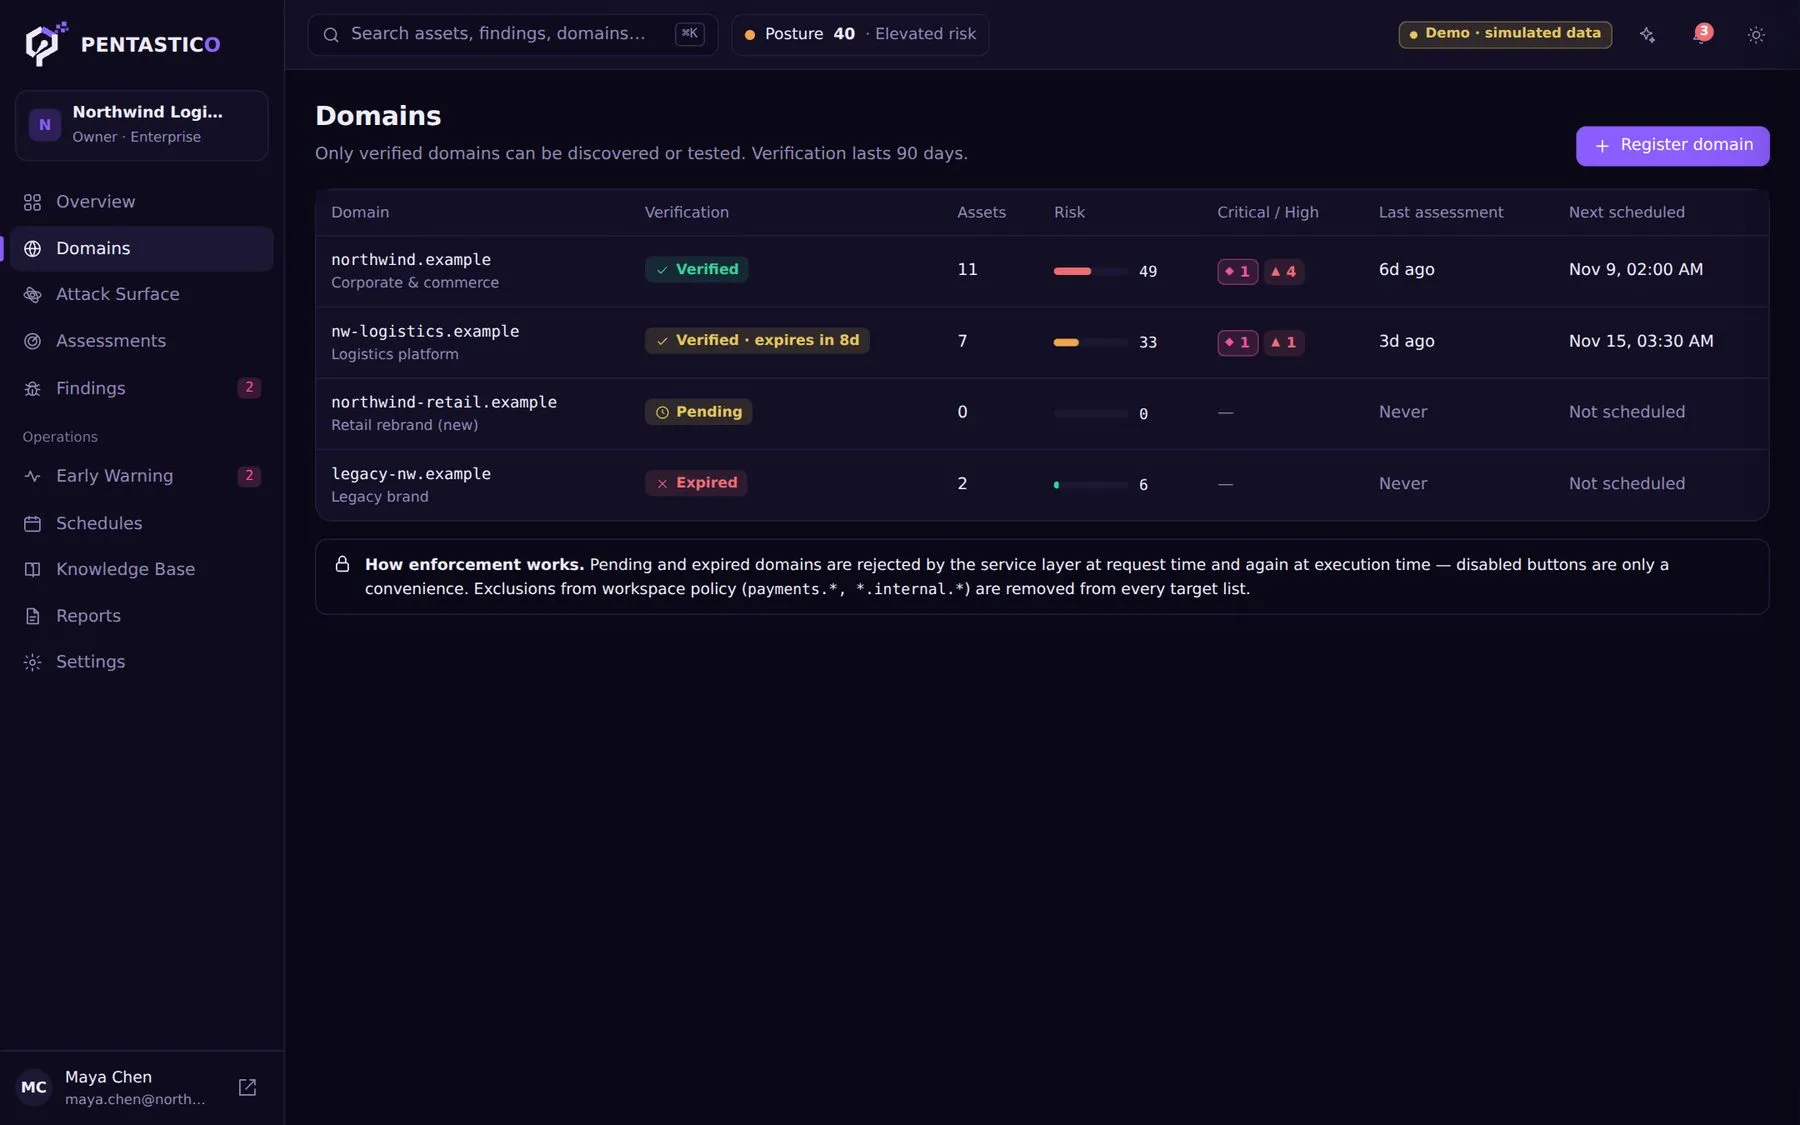
Hanya domain terverifikasi yang dapat diuji, dan otorisasi diperiksa ulang sebelum setiap pemeriksaan dijalankan.
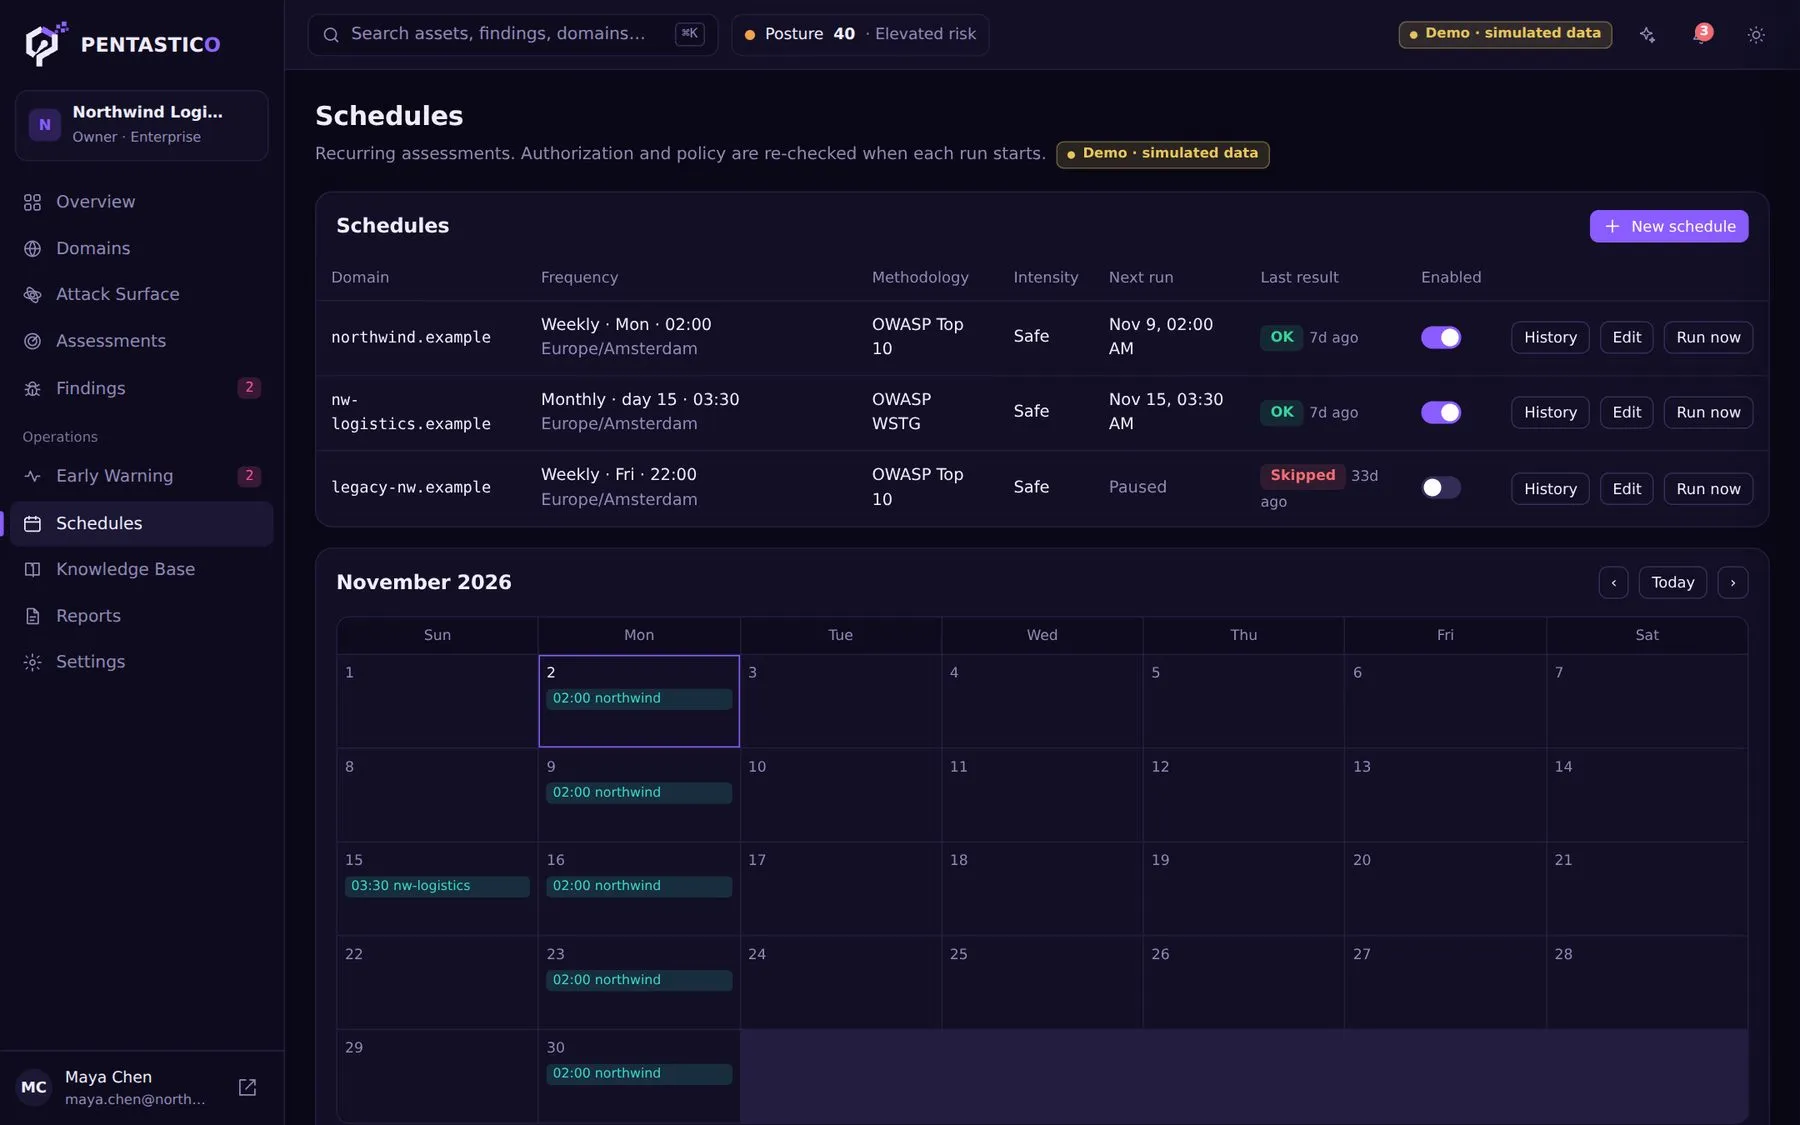
- Metodologi: OWASP Top 10, OWASP WSTG, PTES, NIST SP 800-115, Recon only, atau Custom scope
- Intensitas Passive, Safe, atau Aggressive sesuai jendela perubahan
- Safety controls dan emergency stop untuk menghentikan pengujian
- Penjadwalan assessment berkala dengan pengecekan otorisasi ulang
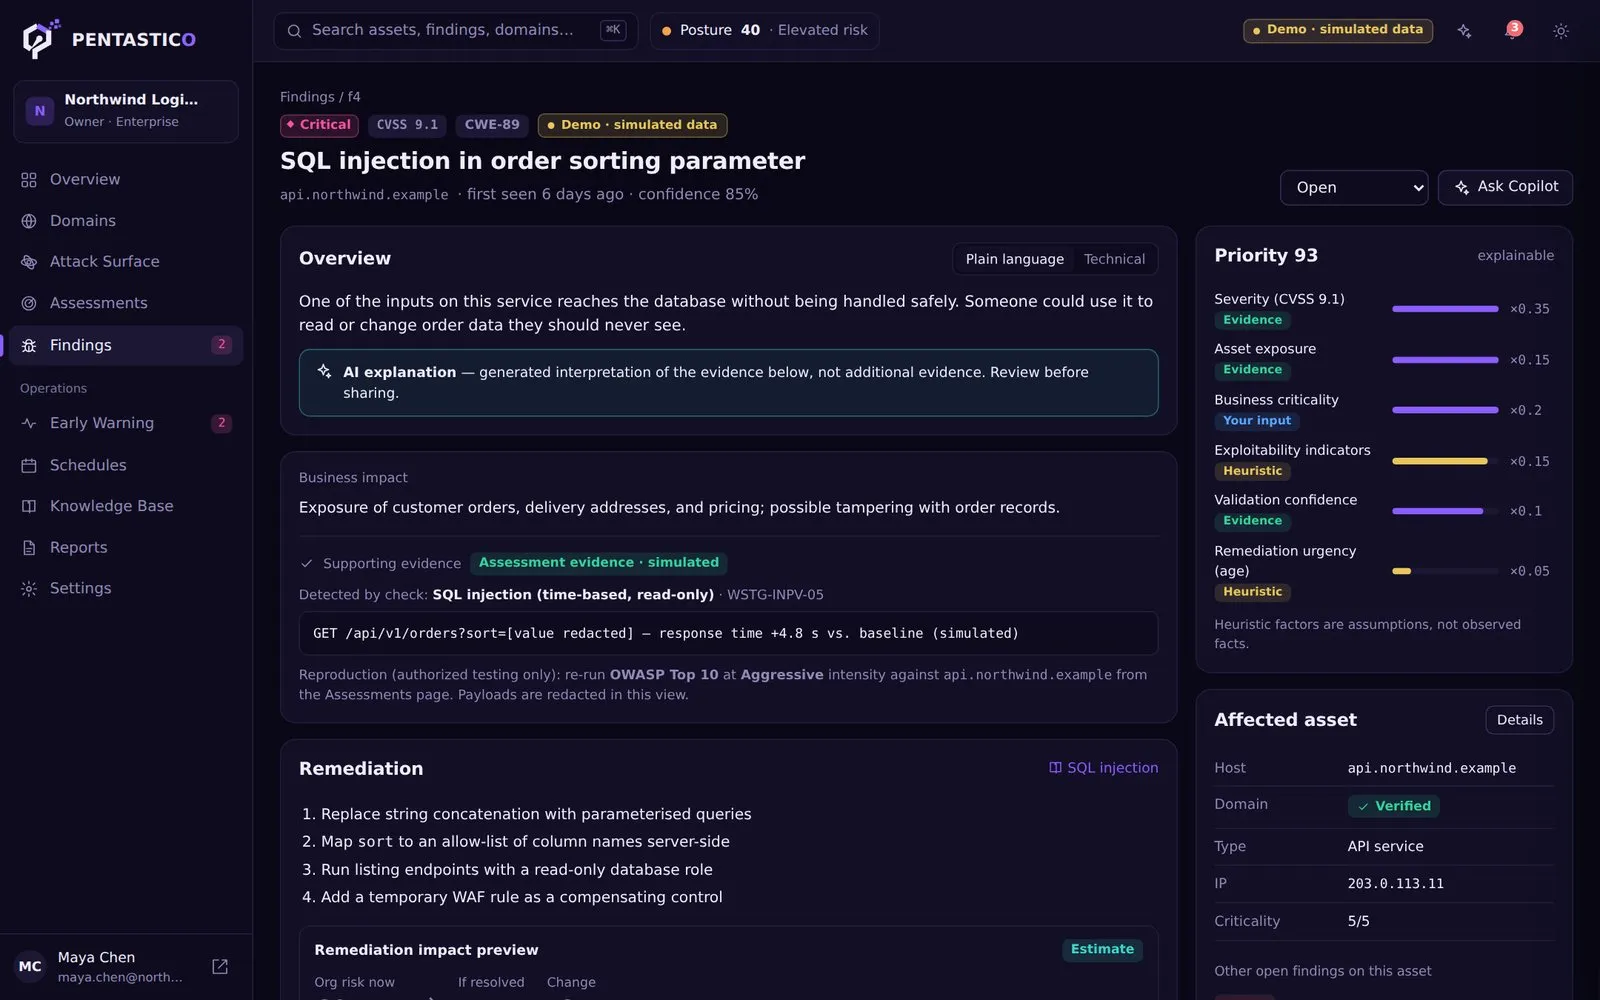
Tahu mana yang harus diperbaiki lebih dulu.
Setiap temuan dideduplikasi lintas assessment dan diberi prioritas 0–100 yang bisa dijelaskan faktor-faktornya.
- Skor CVSS, eksposur aset, kritikalitas bisnis, dan bukti teknis
- Penjelasan AI dalam bahasa sederhana maupun teknis
- Langkah remediasi beserta estimasi dampak perbaikannya
- Status triage, pemilik, dan catatan tim per temuan
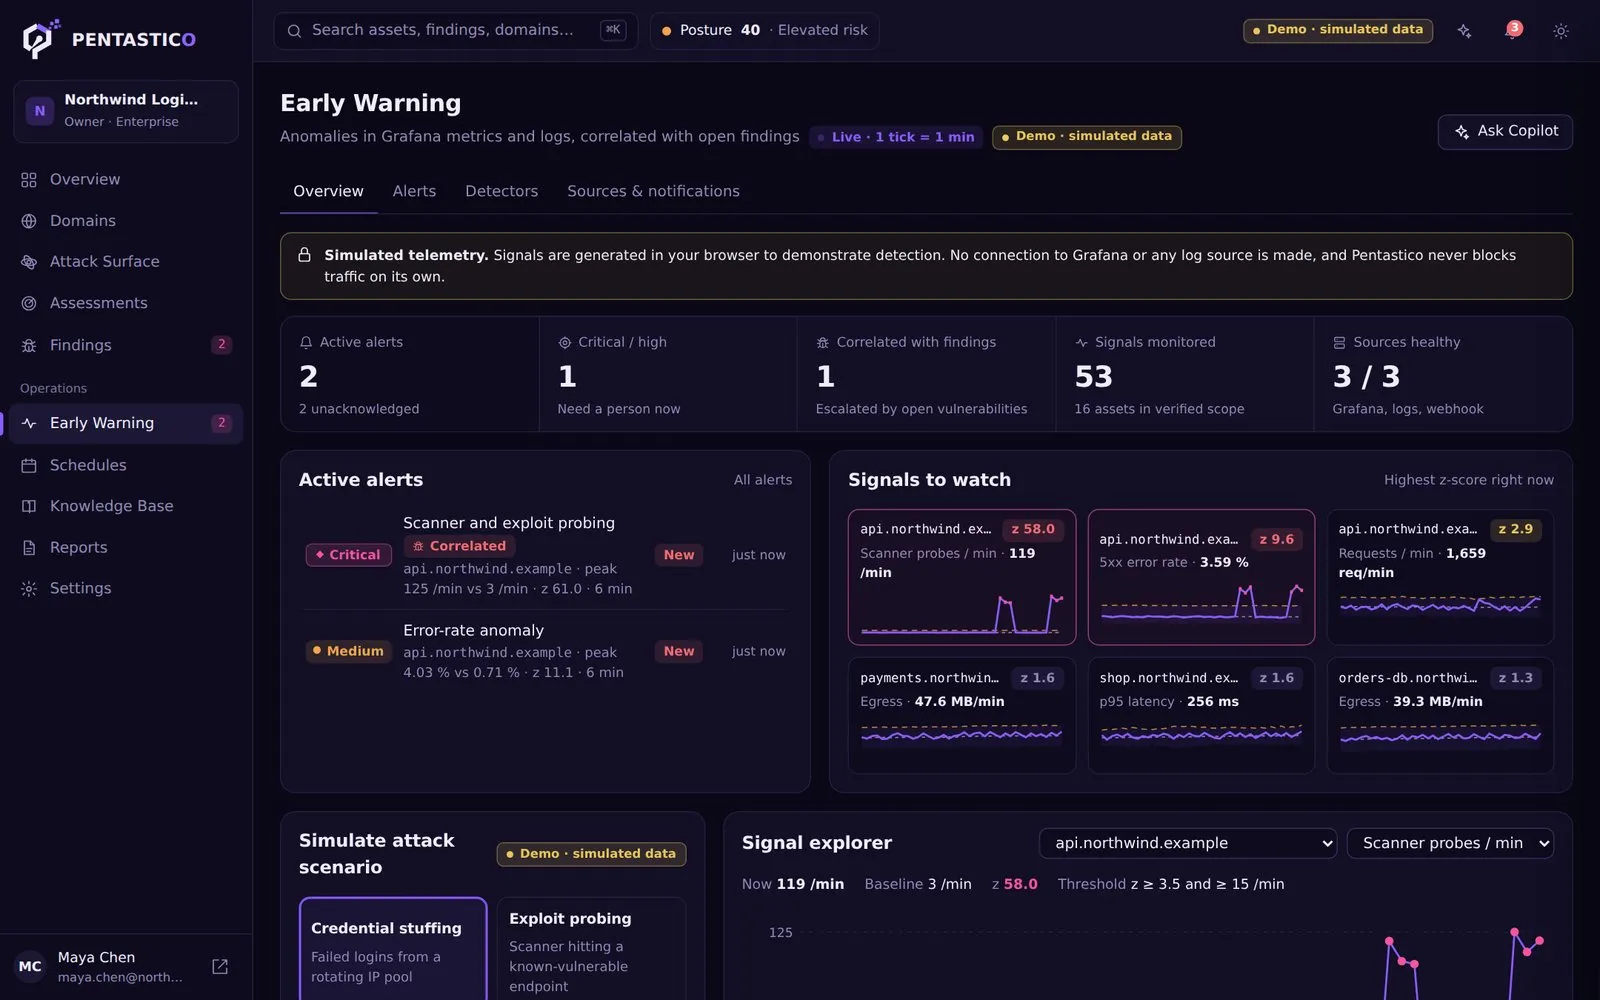
Tangkap serangan saat sedang terjadi.
Anomali dari metrik dan log dideteksi lalu dikorelasikan dengan kerentanan yang masih terbuka, sehingga yang benar-benar berbahaya muncul lebih dulu.
- Deteksi probing scanner, eksploitasi, dan lonjakan error rate
- Alert terkorelasi dengan temuan terbuka diprioritaskan otomatis
- Detektor dan sumber data yang dapat dikonfigurasi (metrik, log, webhook)
- Signal explorer untuk menelusuri ambang dan baseline
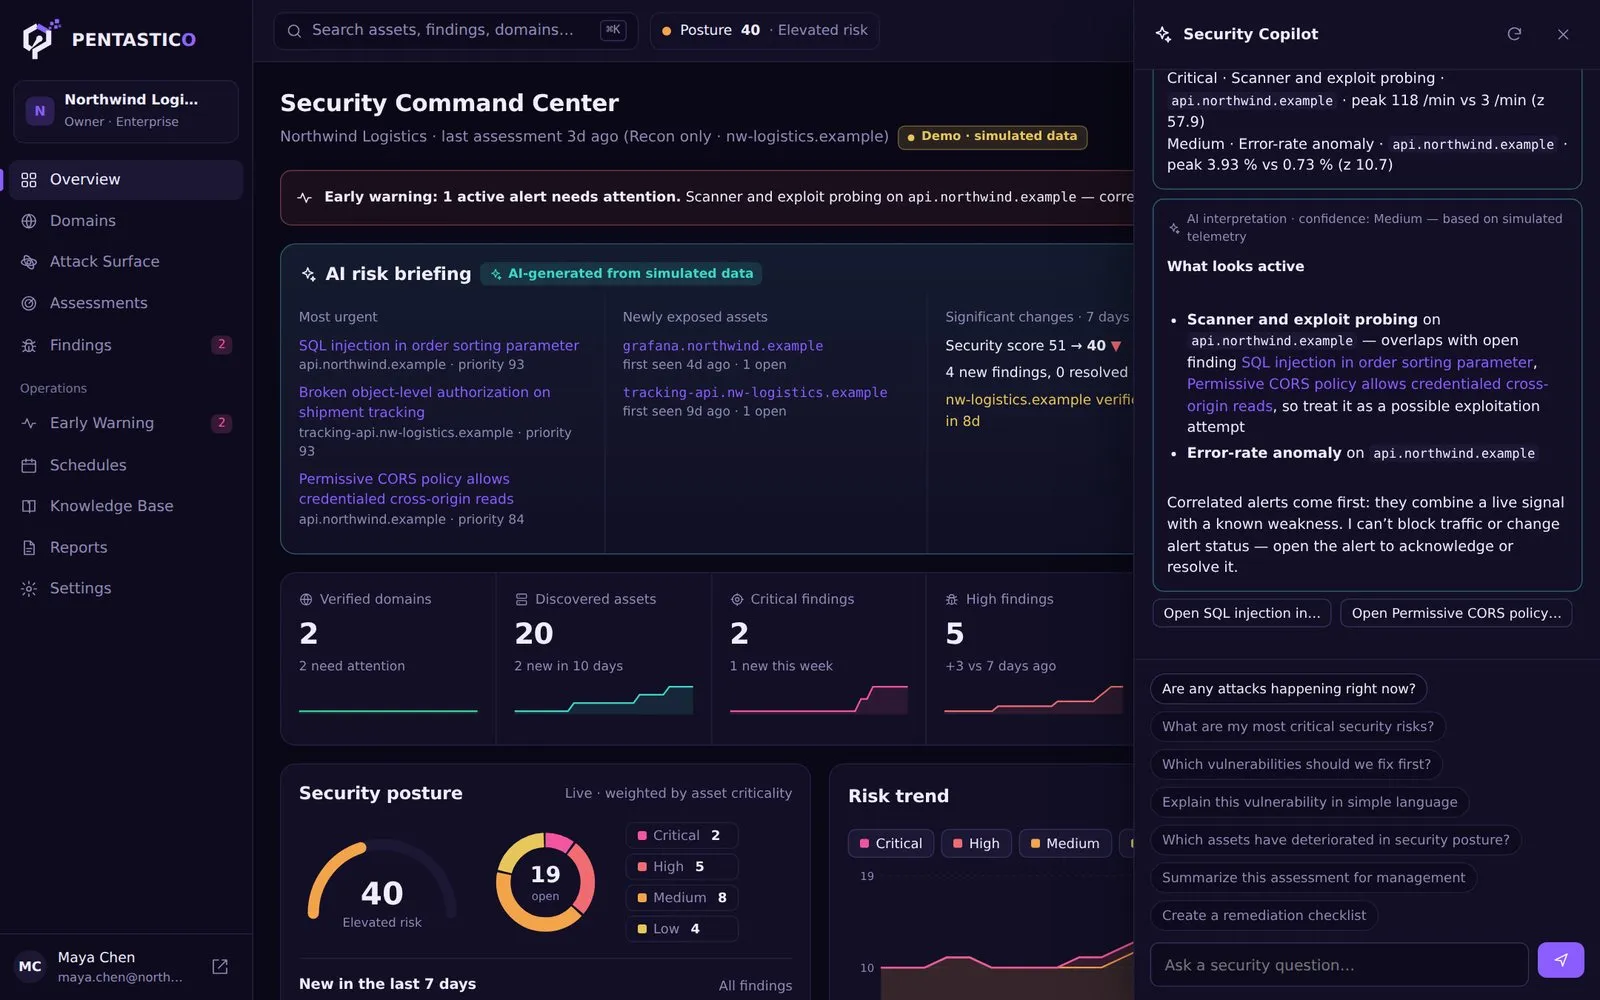
Tanyakan apa saja tentang keamanan Anda.
Asisten AI yang memahami konteks aset dan temuan Anda, memisahkan bukti tercatat dari interpretasi, dan tidak pernah mengambil tindakan sendiri.
- “Apakah ada serangan yang sedang berlangsung?”
- “Kerentanan mana yang harus diperbaiki lebih dulu?”
- Penjelasan kerentanan dalam bahasa sederhana
- Ringkasan untuk manajemen dan checklist remediasi
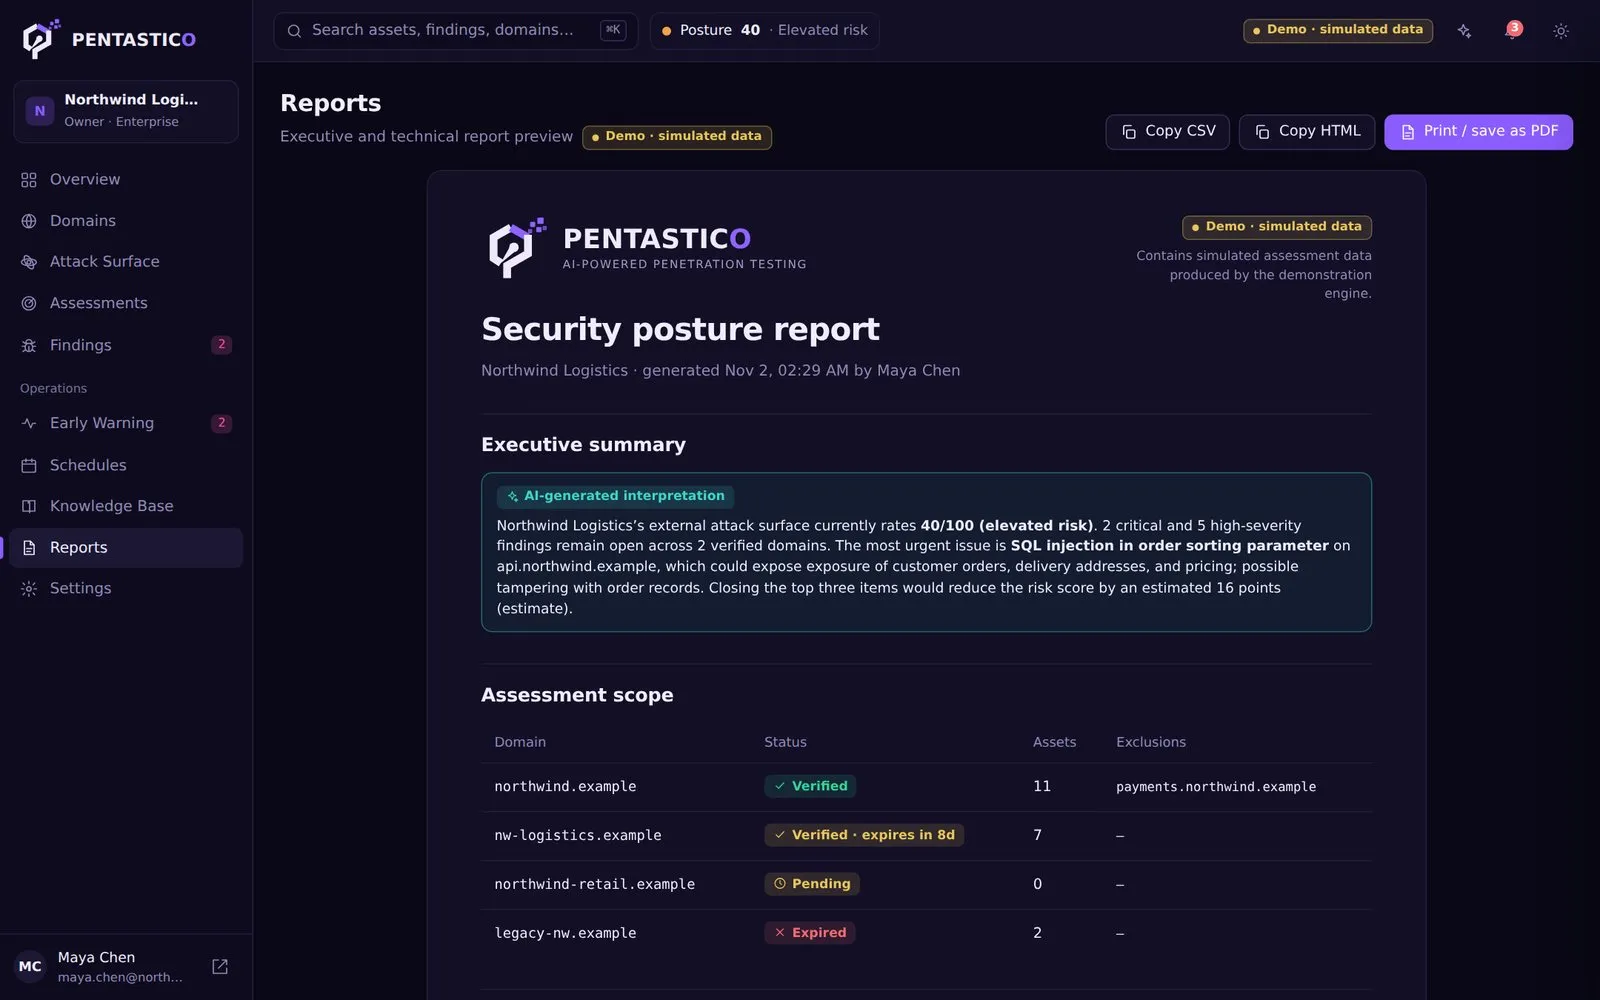
Laporan siap untuk manajemen dan auditor.
Laporan eksekutif dan teknis tersusun otomatis dari hasil assessment, siap dibagikan kepada direksi maupun tim teknis.
- Ringkasan eksekutif dengan interpretasi AI
- Cakupan assessment dan status verifikasi domain
- Ekspor ke PDF, CSV, dan HTML
- Audit log seluruh aktivitas untuk kebutuhan kepatuhan
Fondasi yang menjaga pengujian tetap sah, rutin, dan terdokumentasi.
Alur setiap assessment
Setiap pengujian melewati tahapan yang sama, dimulai dari pengecekan otorisasi.
- 01Pre-flight authorizationOtorisasi & cakupan diperiksa ulang
- 02Passive reconnaissancePemetaan aset tanpa probe
- 03Service fingerprintingIdentifikasi layanan & teknologi
- 04Vulnerability checksPemeriksaan sesuai metodologi
- 05Result validationValidasi untuk menekan false positive
- 06Report compilationLaporan & prioritas perbaikan
Cakupan pemeriksaan
Delapan kelompok pemeriksaan non-destruktif, dipetakan ke OWASP dan WSTG.
DNS, certificate transparency, port & layanan, fingerprint teknologi
Versi protokol & cipher, validitas sertifikat, HSTS
Content-Security-Policy, atribut cookie sesi, proteksi framing
File source-control & backup, konsol admin terbuka, subdomain takeover
Library sisi klien & software server yang memiliki CVE
Rate limiting login, open redirect, ketersediaan MFA
Kebijakan CORS dan otorisasi objek (BOLA / IDOR)
SQL injection berbasis waktu (read-only) & reflected XSS